Freitag, 17. November 2017

Word 2016 - Unterschrift als Autotext

Wusste ich mal, hab's für das aktuelle Word dennoch nicht sofort gefunden, deshalb für das aktuelle Word 2016:

Situation:
Ich schreibe ein Dokument in Word und möchte dieses unterschreiben und per PDF versenden. Natürlich möchte ich dieses Dokument nicht ausdrucken, unterschreiben, wieder einscannen und danach versenden. Sondern ich möchte, dass die Unterschrift bereits bei der Erstellung eingefügt wird.


Lösung 1:
Naja, mein Gott, dann fügt man halt die Unterschrift als Bilddatei ein.

Stimmt, aber beim nächsten Brief muss ich die Unterschrift wieder auf der Platte suchen, einfügen, formatieren, ... - Geht das nicht irgendwie automatischer?


Lösung 2:
Klar geht das. Das Hilfsmittel der Wahl wäre "Auto Text". Und wie man das einrichtet, zeige ich hier ganz kurz:

Natürlich benötigt man als erstes eine Unterschrift. Ob man die per Paint malt oder analog schreibt und einscannt oder via Digitizer auf einem Tablet erzeugt (empfehlenswerte Methode), sei mal dahingestellt.

Diese Datei fügt man in Word ein:
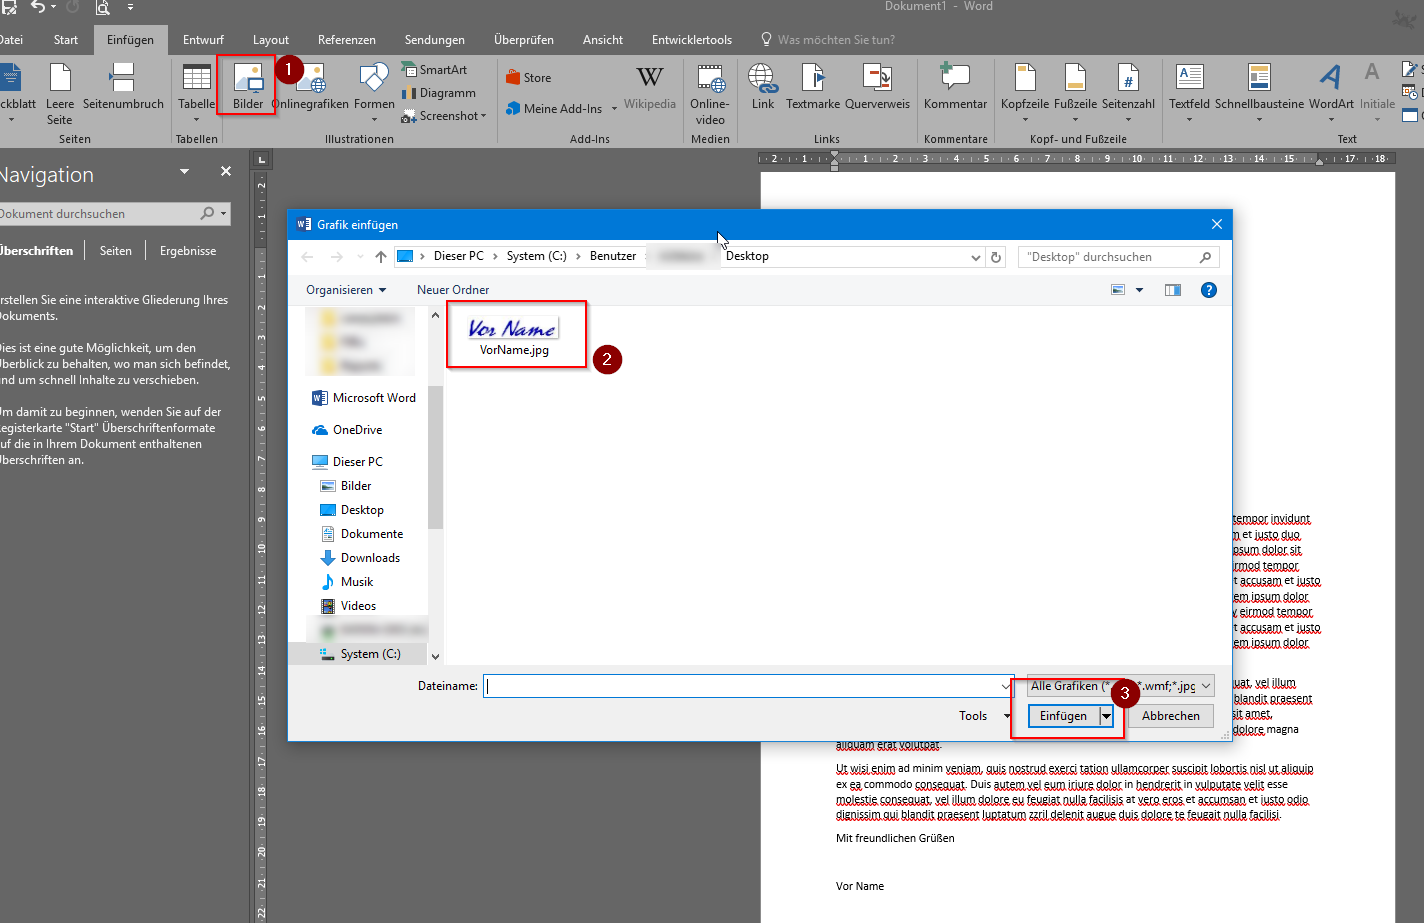


Nun formatiert man die eingefügte Grafik: 


Beispielsweise kann man eine PNG mit transparentem Hintergrund vor den Text setzen, währenddessen eine JPG aufgrund der fehlenden Transparenz hinter den Text gehört. Wichtig wäre noch, dass man die Größe der Grafik auf ein vernünftiges Maß skaliert.

Danach markiert man die eingefügte und formatierte Grafik und geht in der Registerkarte "Einfügen" auf "Schnellbausteine", "Auswahl in Schnellbaustein-Katalog speichern"


Hier vergibt man einen Namen:


Von nun wird die Grafik (also die Unterschrift) automatisch vorformatiert eingefügt, wenn man in einem Dokument o.a. Namen (hier also "vn#") eingibt und dann die Taste "F3" drückt.

·

Und was ist die "Building Blocks.dotx nun wieder für eine seltsame Datei?


Früher befand sich das alles in der NORMAL.DOT bzw. .DOTX. Aus welchem Grund das von Microsoft ausgelagert worden ist, ist mir unbekannt. Eventuell wurde die NORMAL.DOTX einfach zu groß und zu unhandlich. Wie dem auch sei, die Schnellbausteine sind nun eben in der "BUILDING BLOCKS.DOTX". Diese Datei gibt es mehrfach:

  • Im Benutzerverzeichnis (\Users\NUTZER\AppData\Roaming\Microsoft\Document Building Blocks\1031\16\Building Blocks.dotx). 
  • Im Programmverzeichnis (\Program Files (x86)\Microsoft Office\root\Office16\Document Parts\1031\16\Built-In Building Blocks.dotx)
\1031 steht hierbei für "deutsch"
\16 steht für die Office-Version.
\Program Files (x86) deutet natürlich auf ein 32-Bit-Office hin

Ist keine Userspezifische DOTX vorhanden, wird diese aus der Built-In-Datei aus dem Programmverzeichnis erstellt.

Natürlich können Schnellbausteine auch in jeder anderen Vorlage (DOTX) integriert werden.


Übrigens, wer wissen will, was sich seit Office 97 noch so alles verändert hat, für den bietet Pia Pork auf ihrem hervorragendem Office-Blog eine Komplett-Übersicht im (gezippten) Excel-Format an.

Daher mein Linktipp: http://www.borkpc.de

Da erfährt man u.a. auch, wie man Schnellbausteine in das Firmennetzwerk integriert und somit für alle zur Verfügung stellt oder wie man diese Bausteine wie in früheren Word-Versionen als Quicktipp angezeigt bekommt und warum es durchaus Sinn ergibt, o.a. Anleitung zu variieren.

Samstag, 23. September 2017

VirtualBox: Cannot attach medium - und nun?


Tolle Überraschung: gestern noch geupdatet und heute ist die Maschine kaputt:
Cannot attach medium 'C:\Program Files\Oracle\VirtualBox\VBoxGuestAdditions.iso' {f8965eea-096a-4fc1-9253-3b4ee28a2238}: medium is already associated with the current state of machine uuid {7d338cde-99b4-4b75-b08b-38ea34e68a12}!.
OK, verstehe: Da gibt es offenbar einen Konflikt mit der Gasterweiterung, die sich ja als DVD-Image einbindet. Das sollte doch schnell zu beheben sein, aber verdammt: der Oracle VM VirtualBox Manager lässt bei dieser Maschine keine Änderung zu, ich darf sie nur entfernen.


Tja, und nun?

Die Lösung findet sich in der zu der Maschine gehörigen VBOX-Datei. Hier hat sich die Gasterweiterung doppelt verewigt.


Die Lösung also ist: Man nimmt eins davon raus:

<AttachedDevice passthrough="false" type="DVD" hotpluggable="false" port="1" device="0">
   <Image uuid="{f8965eea-096a-4fc1-9253-3b4ee28a2238}"/>
</AttachedDevice>

Und dann läuft wieder alles.


Freitag, 4. August 2017

Assistenzroboter in der Pflege

Ausgehend von diesem Beitrag
An der Frankfurt University of Applied Sciences (UAS) wird derzeit ein Roboter getestet, der in Pflegeheimen zum Einsatz kommen soll. Erste Tests zeigen positive Ergebnisse. 
(hier der Link zum Artikel bei altenheim.net)

habe ich einen Filmtipp für Euch: Robot & Frank

Hier ein Link zum Trailer:


und hier der Link zum Film bei Amazon Prime.

Freitag, 28. Juli 2017

So ruinieren Sie ihre Karriere

Gefunden habe ich es hier: karrierebibel.de


Es geht dabei um folgende Punkte:
  • Mangelnde Anpassung
  • Nachlässige Kleidung
  • Durchschaubare Entschuldigungen
  • Mäßiger Einsatz
  • Leere Versprechungen
  • Negative Sichtweise
  • Unkollegiales Benehmen
  • Mangelnde Kritikfähigkeit
  • Hohe Aufschieberitis
  • Wenig Taktgefühl
  • Substanzlose Beiträge
  • Ständige Verspätungen
  • Grenzenloses Quasseln
  • Anmaßende Arroganz
  • Respektloses Verhalten
  • Einschmeichelndes Verhalten
  • Widerrechtliches Aneignen
  • Schwaches Einbringen
  • Ungenügende Selbstreflexion
  • Maßlose Prahlerei

Bestimmte Dinge sehe ich nicht ganz so fatalistisch; vieles davon kann man sofort zurückspiegeln. So sind einiges davon auch ganz klare Führungsthemen. Natürlich ist z. B. widerrechtliches Aneignen ein ganz klares K.O.-Kriterium. Da bleibt einer Führungskraft auch kaum eine Wahl. 

Viele angesprochene Themen kann man durch Mitarbeitergespräche und -motivation egalisieren. Womit ich aber echt Schwierigkeiten habe, sind die persönlichen Dinge, die sich um das Thema drehen: "Wie gehe ich an eine Sache ran?"

Lest ruhig mal rein, denn ein bisschen Wahrheit steckt in allen Punkten. Und nein: dieser Beitrag ist nicht anlassbezogen...

Freitag, 21. Juli 2017

Word-Vorlage mit automatischem Datum

Aufgabe: Erstelle eine Word-Vorlage mit einem Datumsfeld, welches sich bei der Erstellung des Dokumentes aktualisiert, aber dann für immer so bleibt.

Die Schwierigkeit dabei ist, dass die offensichtlichen Word-Funktionen nur darauf hinaus laufen, entweder ein festes Datum einzufügen oder ein Datum, welches sich beim Öffnen immer wieder aktualisiert.

Ersteres bekomme ich mit der Tastatur genauso schnell hin - ein Feld, was mir die Arbeit, 10 Zeichen einzutippen einspart, ist (für mich) keine Hilfe.

Zweiteres erscheint auf den ersten Blick ganz praktisch, ist aber oberdoof; wenn man z. B. das gespeicherte Dokument vom letzten Monat aufmacht und oben rechts steht das aktuelle Datum, ist das mehr als unschön.

Aber es geht:

Im Bereich "Einfügen" wählt man "Schnellbausteine", Feld


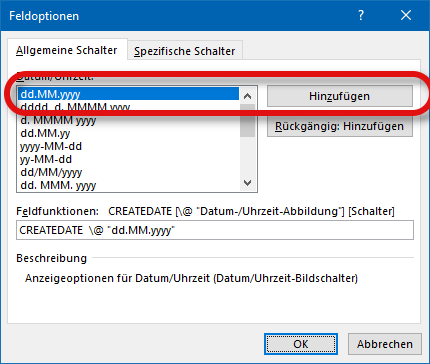
Dort suchen wir CreateDate und klicken auf "Feldfunktionen"


Jetzt klicken wir auf "Optionen"


suchen uns das Format unserer Wahl aus und klicken auf "Hinzufügen"


Zum Schluss noch einmal "OK"


Nun haben wir ein Feld, welches das Erstellungsdatum des Dokumentes anzeigt. Das bedeutet, innerhalb der Word-Vorlage wird natürlich immer das Datum der Erstellung der Vorlage ausgegeben. Erstellt man allerdings auf Grundlage dieser Vorlage eine neues Dokument, hat dieses Dokument natürlich auch ein neues Erstellungsdatum.

Freitag, 14. Juli 2017

Ich wurde gehackt

OK, ich gebe es zu, es ist typischer Clickbait; nicht ich wurde gehackt, sondern ein paar Dienste, bei denen ich mich mal registriert habe.

Das Hasso-Plattner-Institut hat Leaks gesammelt und bietet einen Identity Leak Checker an, mit dem man überprüfen kann, ob man selbst betroffen ist: https://sec.hpi.de/leak-checker/search?

Bei mir sieht es bei einer E-Mail Adresse so aus:


Warum ich dennoch entspannt bin, möchte ich in diesem Post erläutern. 


1. E-Mail-Adresse pro Dienst

Zu allererst besitze ich eine eigene Domain mit der Möglichkeit, unbegrenzt viele E-Mail-Adressen auf diese Domain laufen zu lassen. Das bedeutet, dass ich für jeden (mir wichtigen) Dienst eine eigene E-Mail-Adresse erstellt habe. Eigentlich hatte ich das vor ca. 20 Jahren gemacht, um herauszufinden, woher der Spam kommt, wenn er denn kommt. Verkauft z.B. Amazon die E-Mail-Adressen, würde ich das zweifelsfrei erkennen, weil nur Amazon diese E-Mail-Adresse benutzt.

Zudem wird besitzt keine E-Mail-Adresse, die ich nach außen trage, ein Postfach. Es werden alle an ein nach außen unbekanntes E-Mail-Postfach weitergeleitet. Klingt seltsam, dienst aber dem Spam-Schutz. Ist eine E-Mail-Adresse in einem Spam-Verteiler und ich werde nicht mehr Herr der Lage, kann ich sie abschalten. Das wäre bei manchen Adressen zwar schmerzlich, aber der wahre Empfänger bliebe dennoch unberührt.

Man merkt schon, dass ich beim Einrichten dieser Informationslogistik vor allem Spam im Blick hatte. Übrigens war die Befürchtung ein Stück weit unbegründet: Weder Amazon noch Google noch sonstein größerer (ernst zu nehmender) Dienst hat E-Mail-Adressen verkauft. Beim Spamaufkommen (im Juni waren es 15 Mails) handelt es sich tatsächlich um die Adressen, die nun auch der Identity Leak Checker bemängelt. Daher dürfte die grundsätzliche Herkunft von Spam nachvollziehbar vor allem an Hacks von Diensten liegen.

Der Spam-Ordner sollte übrigens hin und wieder mal überprüft werden. Nicht nur, weil da nützliche E-Mails landen könnten, sondern vor allem, weil der Spam manchmal preisgibt, wo sich eine Lücke aufgetan hat - und sei es über die Empfängeradresse.

2. Passwort pro Dienst

Wesentlich wichtiger als ständig wechselnde Passwörter sind aus meiner Sicht die Vermeidung von Mehrfachnutzung. So benutze ich pro Dienst ein eigenes Passwort. Dabei sind die Passwörter so gestrickt, dass ich sie mir natürlich auch wieder herleiten kann.

Beispiel gefällig?
Nehmen wir mal Amazon. Dort könnte ein individuelles Passwort so aussehen:
AmahfP:2017!

Wie man sich sowas merken und herleiten kann? Ganz einfach:
  • Am Anfang stehen drei Buchstaben des Dienstes: "Ama"
    Das ist wichtig, weil sich darüber die Dienste unterscheiden. So wären beispielsweise die ersten drei Buchstaben von Google "Goo". - Ich denke, es wird klar, wo es hingeht.
  • Danach kommt eine statische Zeichenfolge, die ich mir mit einem Satz merken kann: "hfP:"
    Der Satz, den ich mir bis hier merken müsste, würde lauten: "Amazon hat folgendes Passwort:"
  • Dann kommt eine Komponente, die ich regelmäßig ändere: "2017"
    Das wäre bei mir das Jahr, wann das Passwort erstellt wurde oder ähnliches.
  • Zum Schluss ein Satzzeichen, weil es ist ja ein Satz, den ich mir merken muss: "!"
So haben wir mit Leichtigkeit ein 12-stelliges Passwort, was kompliziert genug ist, individuell und dennoch leicht zu merken. 

Die Sicherheit des Passwortes kann man hier recht gut testen: https://wiesicheristmeinpasswort.de.

Noch ein Tipp am Rande: Kennwörter, die regionale Sonderzeichen beinhalten ('ä', 'ö', 'ü', 'ß') schließen schon mal eine gewisse Gruppe aus, die mit Zeichensätzen arbeitet, die diese Zeichen nicht beinhaltet. Das ist zwar kein besonders großer Schutz, aber die Summe aller Maßnahmen zählt.

Übrigens: Das oben ist natürlich nicht mein Passwort für Amazon. ;-)

3. Vermeidung von Cross-Logins

Nun kann man sich mit dem Facebook- oder Google- oder Microsoft-Login auch bei anderen Diensten authentifizieren. Ich gehe damit extrem sparsam um. Weil: Was ist, wenn dieser Dienst gehackt wird? Oder: Was ist, wenn dieser Dienst die API ändert? Oder: Was ist, wenn dieser Dienst generell ausfällt?

Ich nutze die Cross-Logins nur für Dienste, die mir nicht besonders wichtig sind.

4. Sicherheitsmeldungen interpretieren 

Meldungen wie diese: Hasso-Plattner-Institut warnt bei Identitätsklau und Browser-Lücken sollte man ernst nehmen, aber auch interpretieren. So hat das HPI vorwiegend die Leaks der letzten 5 Jahre gesammelt. Deshalb ist es durchaus wahrscheinlich, dass die Meldung, dass mein Dropbox-Account kompromittiert ist, etwas älter ist. 

5. Sicher browsen

Übrigens bietet das HPI auch einen Browser-Check unter https://www.hpi-vdb.de/vulndb/sd_first/.

Wenn ich diesen Browser-Check aufrufe, passiert erstmal so lange gar nichts, bis ich im ScriptBlocker das Javascript für diese Domain aktiviere. 

Ich benutze vom Prinzip her nur zwei Erweiterungen: 
  • uBlock Origin (Werbeblocker gegen Popups, automatische Videos und Audios, Wackelbilder, Overlays, ... - alles was nervt), 
  • ScriptBlock (schaltet Javascript standardmäßig aus, und man kann es für jede Domain und Subdomains einzeln wieder hinzuschalten)
So ist eine Website, die ich ansteuere standardmäßig nicht in der Lage, mit Skripte unterzujubeln. Ich muss mich bewusst dafür entscheiden, dass die Skripte (und/oder Werbung) von bestimmten Domains geladen werden dürfen oder nicht. So kann es eben auch nicht passieren, dass Domain1 mir Skripte von Domain2 unterjubelt - auch das müsste ich bewusst zulassen.

Es ist auch kein alles überragender Schutz - aber definitiv besser als blindes Vertrauen in Virenscanner und das ständige Ändern des einzigen Passwortes, was man hat ...

Die Meldung vom HPI kann nämlich auch so aussehen: 


TL HV-TDS Woche 2

Ich verzichte darauf, jeden Tag einzeln zu dokumentieren. Das ist mir etwas zu stressig - obwohl ich in der Bahn genügend Zeit hätte.  Nach ...